Fricción necesaria: Theatrics of UX Security
[ad_1]
Los diseñadores de UX generalmente se esfuerzan por hacer que los productos sean más fáciles de usar, pero hay circunstancias en las que agregar fricción mejora la seguridad del producto. Por ejemplo, la autenticación de dos factores ralentiza los inicios de sesión pero puede reducir el robo de identidad. También hay casos en los que la implementación de la fricción facilita a los usuarios sentimiento seguro: las barras de progreso animadas no protegen los datos personales, pero pueden satisfacer las expectativas del usuario en cuanto a la mayor potencia de procesamiento necesaria en un entorno seguro.
Como gerente de diseño de productos en Freja, una empresa de seguridad digital contratada por el gobierno sueco, busco regularmente formas de equilibrar la usabilidad con la seguridad del usuario. A veces, esto significa integrar funciones que los usuarios consideran seguras. Por ejemplo, la mayoría de los productos digitales pueden calcular datos complejos al instante, pero la investigación muestra que los tiempos de carga artificiales hacen que los usuarios sientan que un sistema avanzado está trabajando duro para ellos. Por otro lado, si los diseñadores confían demasiado en funciones que solo parecen aumentar la seguridad (lo que se conoce como teatro de seguridad), pueden engañar a los usuarios haciéndoles creer que su información es más segura de lo que es.
Características que mejoran la seguridad de UX
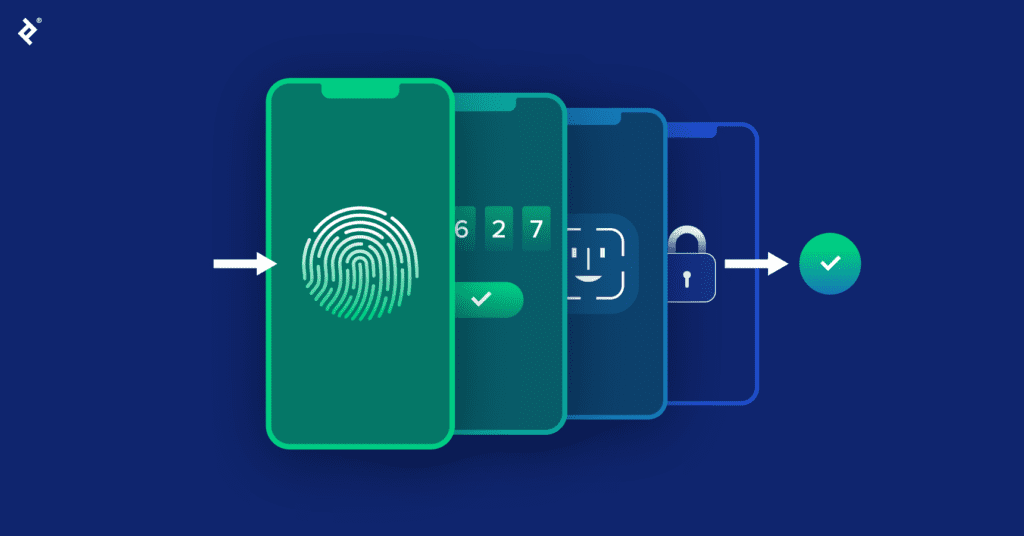
La verificación de identidad es un aspecto crucial de la seguridad de UX. Desafortunadamente, los nombres de usuario y las contraseñas no son métodos de autenticación confiables: para 2021, el 85 % de los ataques de phishing tendrán como objetivo las credenciales de los usuarios. Para contrarrestar esto, los diseñadores implementan funciones de seguridad que aumentan el tiempo que tardan los usuarios en crear e iniciar sesión en una cuenta. Por ejemplo, la autenticación multifactor (MFA) requiere múltiples formas de identificación al crear una cuenta o iniciar sesión. La mayoría de los productos que usan MFA requieren que los usuarios proporcionen dos de tres credenciales:
- Una tarjeta de identificación, p. B. un pasaporte o permiso de conducir, o un medio de pago, z. B una tarjeta de crédito
- Información única como una contraseña o PIN
- Datos biométricos como escaneo facial, de huellas dactilares o de retina
Una forma de optimizar la MFA y mantener a los usuarios seguros es exigir una selfie de documento, donde un usuario toma una foto o un video mientras sostiene una identificación oficial junto a su rostro. Una vez que se carga la selfie, las empresas hacen que un empleado examine la cara y la identificación del usuario en busca de una coincidencia, o usan algoritmos informáticos para determinar la autenticidad.
El reconocimiento facial se está convirtiendo rápidamente en una característica de seguridad popular en el inicio de sesión y más allá. Por ejemplo, algunas aplicaciones bancarias utilizan el reconocimiento facial para verificar la identidad de un usuario al acceder a la información de la cuenta, firmar documentos electrónicos o transferir dinero. Y aunque muchas personas usan solo el reconocimiento facial para desbloquear rápidamente sus teléfonos inteligentes, recomiendo implementar la tecnología como parte de una estrategia de MFA para aumentar la seguridad.